La complexité d’un mot de passe ne suffit pas sans stockage sécurisé
De quoi parle-t-on ?
La sécurité d'un compte en ligne repose sur deux responsabilités distinctes mais liées. L'utilisateur a intérêt à choisir un mot de passe long, unique par service, et idéalement généré et stocké via un gestionnaire dédié, complété par une double authentification quand elle est disponible. Le responsable du service, de son côté, doit garantir que ce mot de passe ne sera jamais stocké de façon lisible, grâce au hachage salé avec des algorithmes adaptés. Ni l'un ni l'autre de ces efforts ne suffit isolément : c'est leur combinaison qui rend un compte réellement difficile à compromettre.
Chaque année, des millions de comptes et de mots de passe sont compromis - non pas parce que leurs propriétaires ont choisi un mot de passe trop simple, mais parce que l'entreprise qui les hébergeait les stockent mal. La question du mot de passe robuste et celle de son stockage sont donc les deux faces d'un même problème : l'une concerne l'utilisateur, l'autre le responsable du service. La CNIL, dans ses recommandations sur l'authentification par mot de passe, aborde justement ces deux volets ensemble, et c'est ce fil que nous allons suivre ici.
Chez Definima, votre agence web à Bordeaux, nous l’affirmons sans détour : la sécurité de vos données repose sur une double responsabilité. D’un côté, l’utilisateur doit verrouiller ses accès. De l'autre, l’entreprise a l'obligation absolue de renforcer la sécurité de son architecture technique.
Ni l’un ni l’autre de ces efforts ne suffit isolément. C’est leur alliance stricte qui transforme une forteresse numérique en un espace imprenable ✊
Les critères pour un mot de passe solide
Un mot de passe robuste n'est pas seulement un mot de passe long ou compliqué à taper. La CNIL fixe des repères concrets selon le contexte :
- 12 caractères minimum si le mot de passe est la seule protection du compte, avec un mélange de majuscules, minuscules, chiffres et caractères spéciaux.
- 8 caractères minimum si une mesure complémentaire vient en renfort : limitation du nombre de tentatives, délai après plusieurs échecs, ou double authentification.
- Pas d'informations personnelles comme la date de naissance, prénom d'un enfant, nom d'un animal.
L'idée derrière ces seuils de protection est simple : plus un mot de passe est long et varié, plus le nombre de combinaisons possibles augmente, et plus une attaque par force brute (qui consiste à tester automatiquement des milliers de combinaisons par seconde) devient longue et coûteuse pour celui qui la mène.
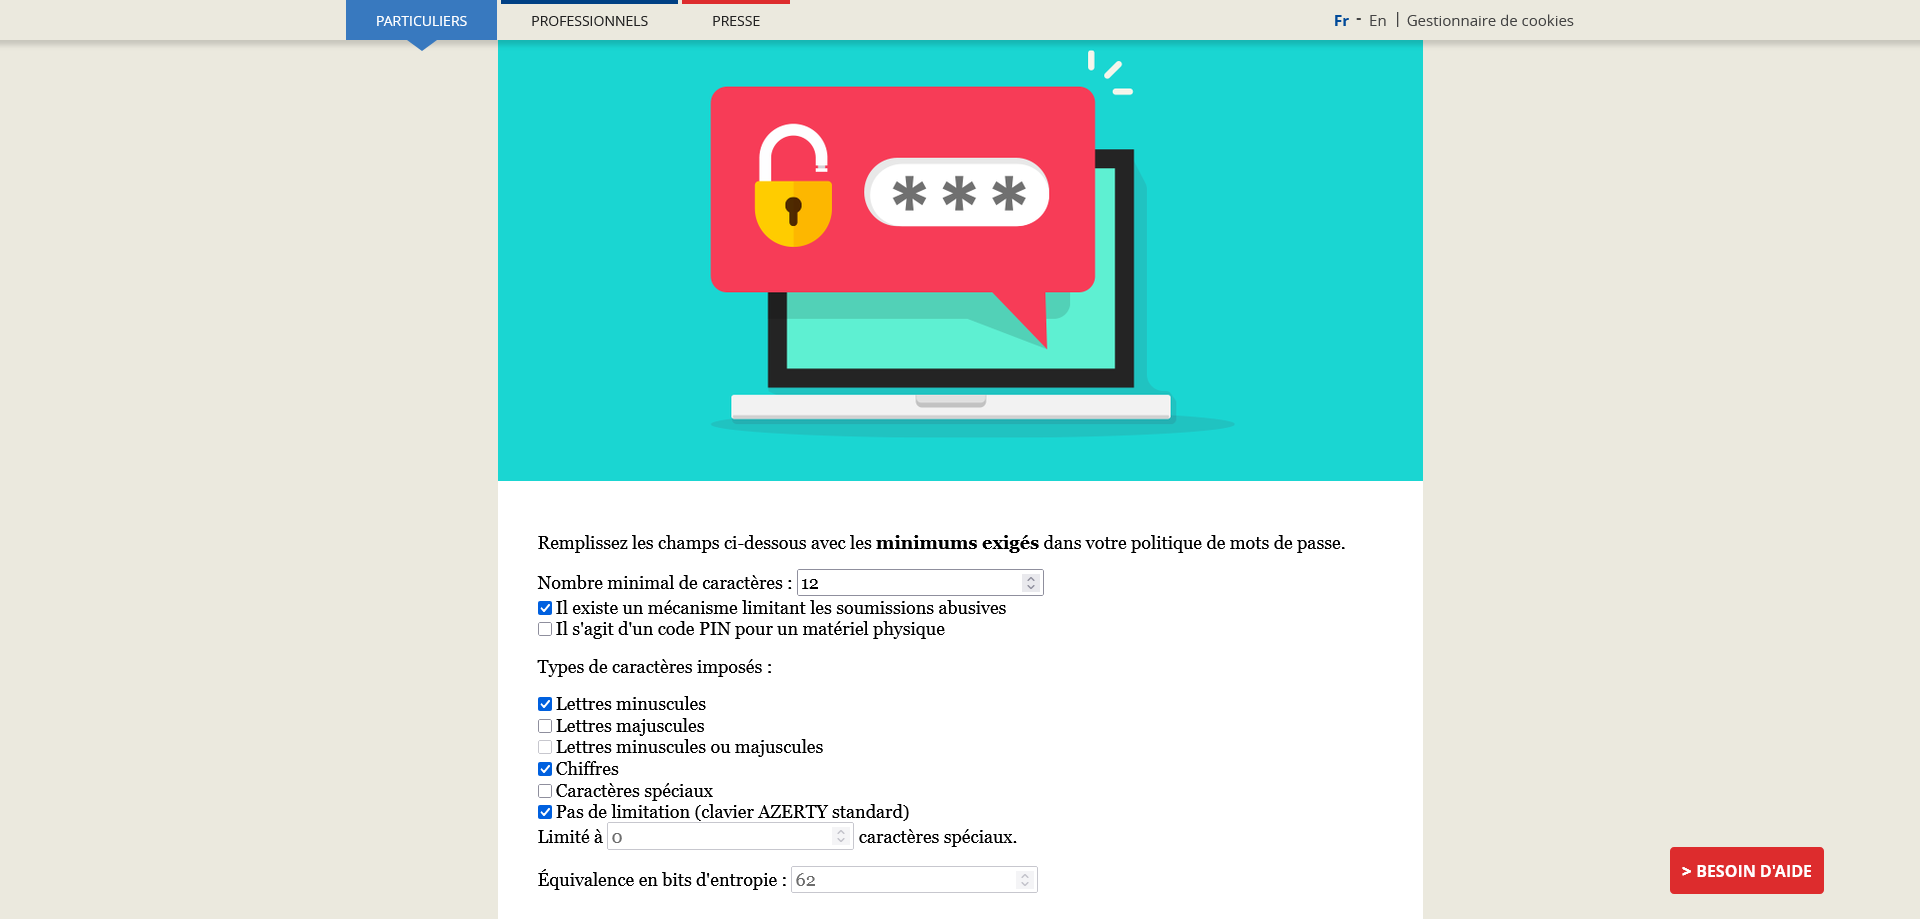
Source : outil de vérification des mots de passe de la CNIL
Les habitudes qui annulent les efforts de sécurisation de mot de passe
On peut suivre ces règles à la lettre et continuer d’avoir un mot de passe vulnérable, à cause de quelques réflexes encore très répandus.
Réutiliser le même mot de passe partout. Si un seul des services que vous utilisez subit une fuite de données, ce mot de passe circule ensuite sur des bases de données consultées par des attaquants, qui l'essaient automatiquement sur d'autres sites. On appelle cela le credential stuffing : la réutilisation d'identifiants volés sur un site pour tenter de se connecter ailleurs.
Écrire son mot de passe sur un post-it / fichier non protégé. Cela déplace simplement le problème de la mémoire vers un support facilement accessible à quiconque a un accès physique ou numérique à votre poste.
Changer un mot de passe de façon prévisible. Par exemple Ete2026 devient Ete2027. Une variation trop logique n'apporte quasiment aucune protection supplémentaire.
Le temps qu’un hackeur prend à trouver votre mot de passe (Hive Systems)
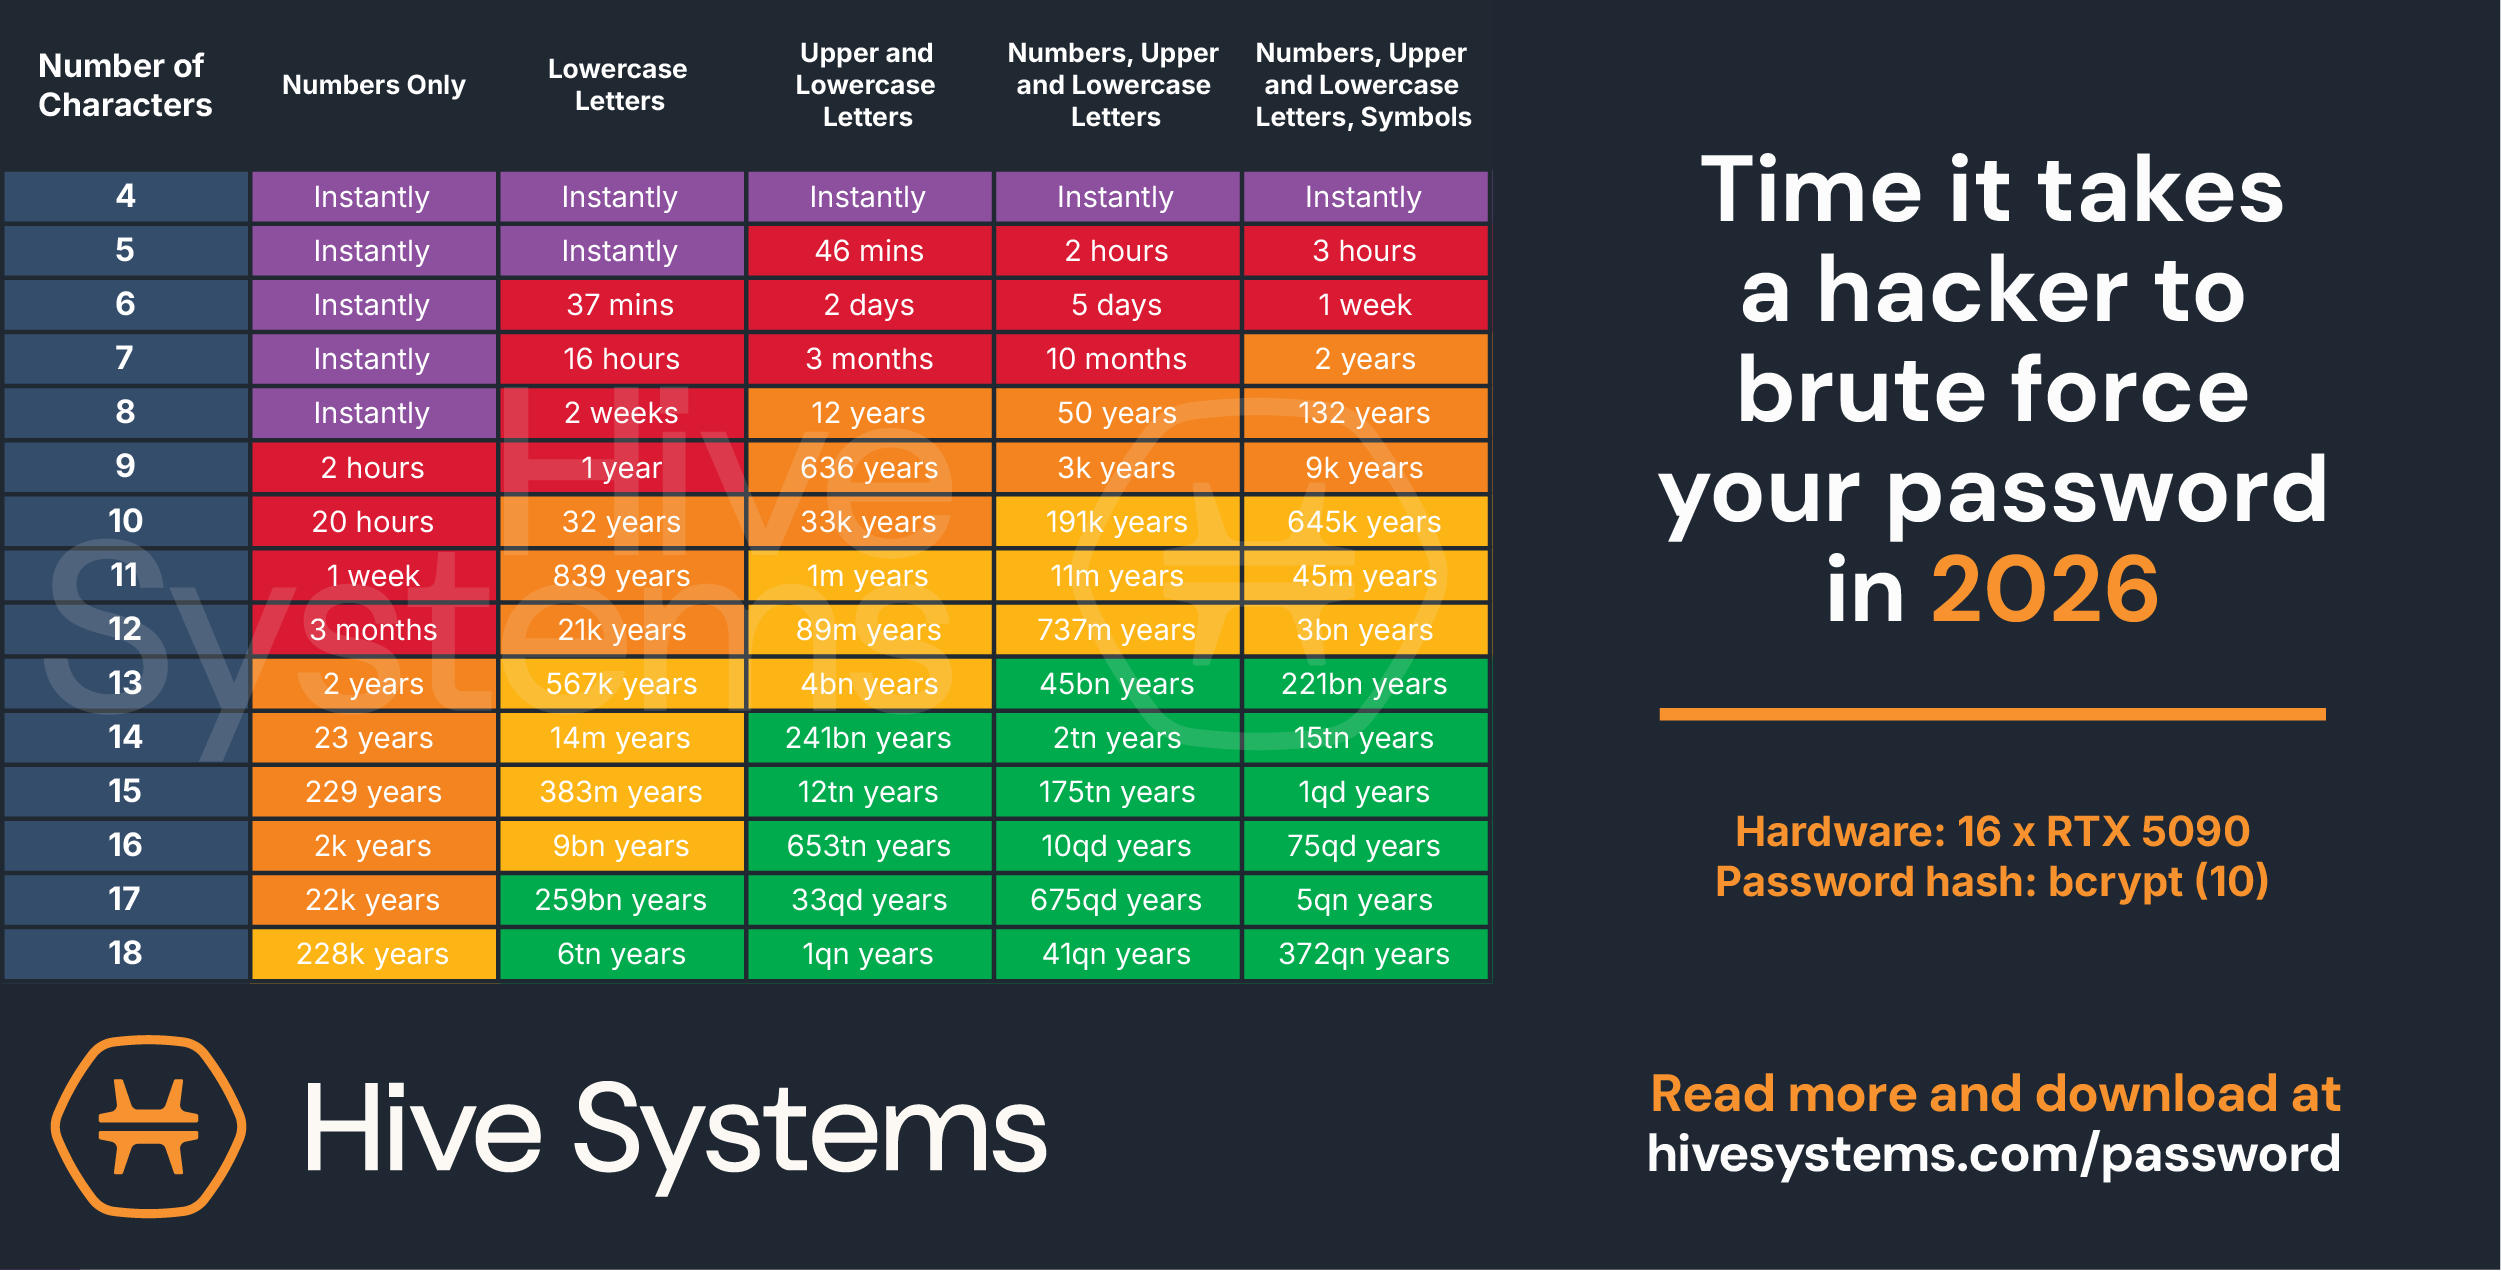
Source : Are Your Passwords in the Green?
Le gestionnaire de mots de passe, une solution recommandée par la CNIL
Face à la multiplication des comptes en ligne, retenir des dizaines de mots de passe uniques et complexes devient irréaliste. La CNIL recommande donc l'usage d'un gestionnaire de mots de passe : un outil qui génère des mots de passe aléatoires et les stocke dans un coffre-fort chiffré, accessible via un mot de passe maître (le seul à mémoriser réellement). Cela déplace la contrainte : au lieu de retenir vingt mots de passe moyens, on en retient un seul, mais celui-ci doit être particulièrement solide, puisqu'il protège l'accès à tous les autres. Chez Definima, nous recommandons deux outils selon le besoin.
Bitwarden
Bitwarden pour un usage synchronisé sur plusieurs appareils via le cloud. Son code est ouvert (open source), ce qui permet à quiconque de vérifier comment les données sont traitées, et il propose une offre gratuite largement suffisante pour un usage personnel.
Source : Bitwarden
KeePassXC
KeePassXC pour un stockage entièrement local, sans dépendre d'un serveur tiers. Le coffre-fort reste sur votre machine, sous votre seul contrôle.
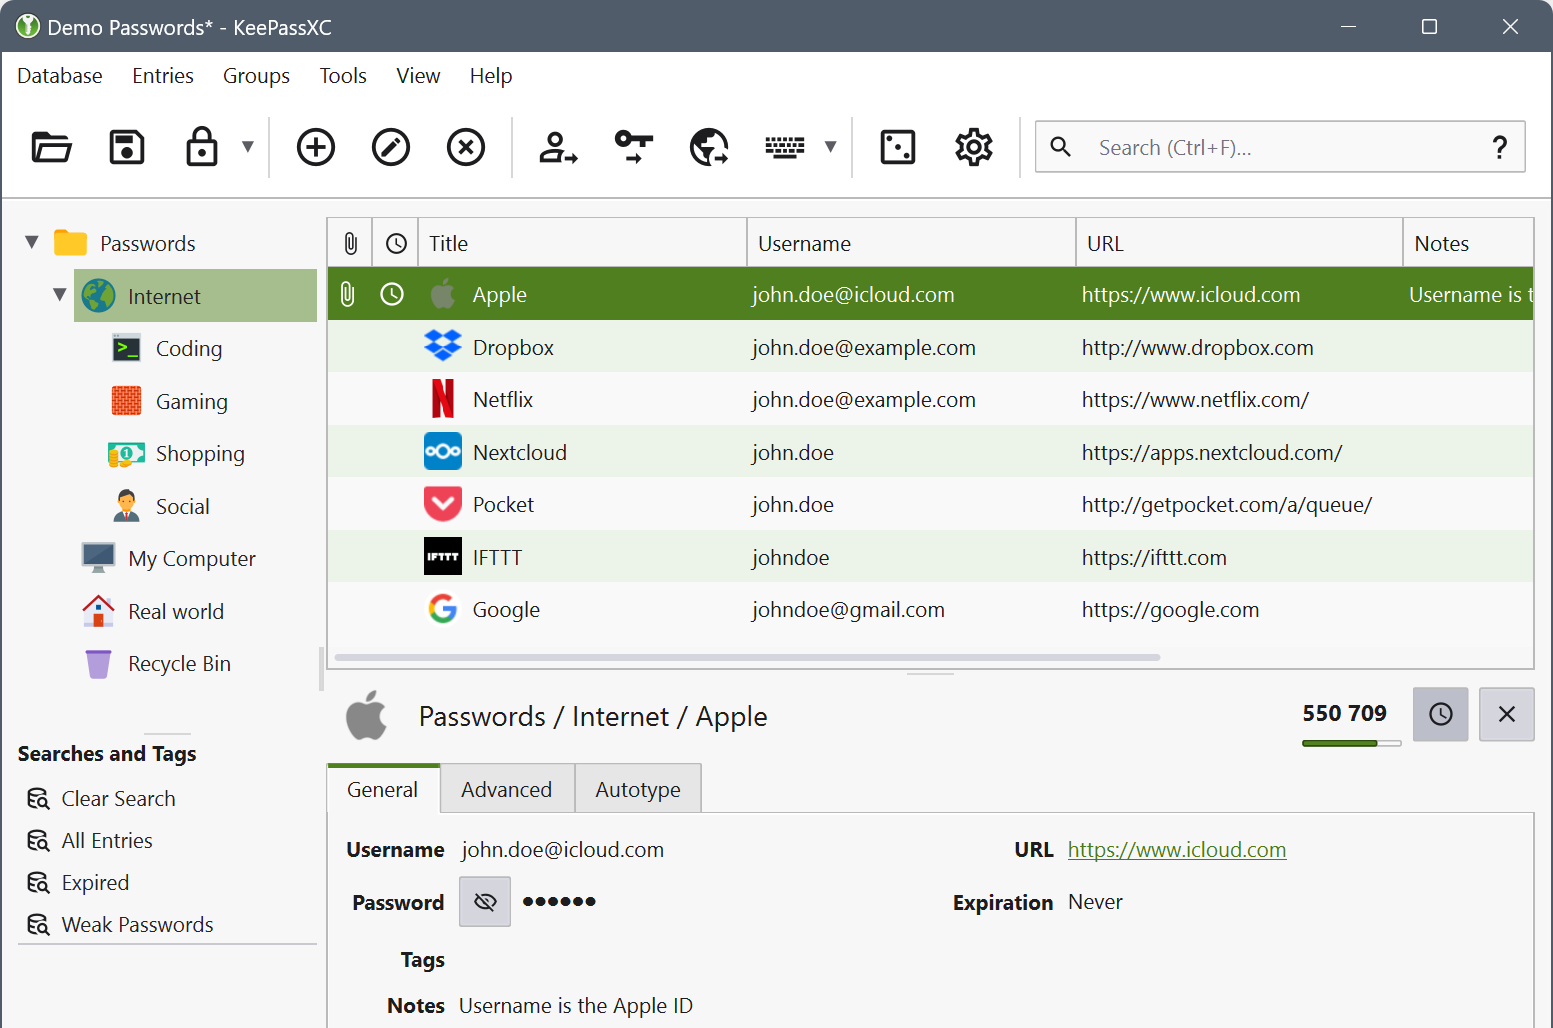
Source : KeePassXC
Ce second choix s'inscrit dans une logique de souveraineté numérique : privilégier des outils numériques dont on maîtrise l'hébergement des données plutôt que de dépendre systématiquement de plateformes étrangères, un critère de plus en plus suivi par les organismes et entreprises soucieux de la localisation de leurs données sensibles.
L'authentification à deux facteurs
La CNIL insiste également sur l'intérêt de la double authentification (aussi appelée 2FA ou MFA). Le principe : même si quelqu'un obtient votre mot de passe, il lui faut un second élément pour se connecter, généralement un code envoyé par SMS, généré par une application dédiée, ou une clé physique. Cette couche supplémentaire ne rend pas le mot de passe inutile, mais elle réduit fortement les conséquences d'une fuite ou d'un vol de mot de passe isolé.
Comment les mots de passe doivent être stockés en entreprise
Ici, la responsabilité change de camp. Un mot de passe, même parfaitement choisi par l'utilisateur, ne vaut rien si l'entreprise qui le reçoit le stocke en clair (c'est-à-dire tel quel, lisible par quiconque a accès à la base de données). C'est pourtant arrivé, et cela arrive encore, lors d'incidents de sécurité largement documentés.
La CNIL recommande aux organismes de ne jamais conserver les mots de passe en clair ni de manière réversible (chiffrement classique), mais de recourir au hachage avec salage. Deux notions à distinguer.
Le hachage
Le hachage transforme le mot de passe en une suite de caractères illisible, via une fonction mathématique à sens unique : impossible de reconstituer le mot de passe d'origine à partir du résultat. Lors d'une connexion, le système recalcule le hachage du mot de passe saisi et le compare à celui stocké, sans jamais avoir besoin de connaître le mot de passe lui-même.
Exemple de hachage de mot de passe :
azerty123 > le système le convertit et supprime l’original > $2y$12$R9h/xV3q8L5Z1p2mN4K7Oe
Le salage
Le salage consiste à ajouter une valeur aléatoire unique à chaque mot de passe avant de le hacher. Sans cela, deux utilisateurs ayant le même mot de passe obtiendraient le même résultat haché, ce qui faciliterait certaines attaques (notamment via des tables précalculées appelées rainbow tables).
Exemple de salage de mot de passe :
Utilisateur 1 : azerty123 > le système ajoute du sel unique [a8f9z2] > a8f9z2azerty123 > le convertit et supprime l’original > $2y$12$K9g)I5z6Znos73Bx0
Utilisateur 2 : azerty123 > le système ajoute du sel unique [x4b7m1] > x4b7m1azerty123 > le convertit et supprime l’original > $2y$12$L3e5C66oQJ56Eb2zF
NB. Ces mots de passe sont des exemples purement pédagogiques et ne doivent pas être utilisés en tant que vrais mots de passe.
La CNIL recommande des algorithmes conçus spécifiquement pour cet usage, comme Argon2, bcrypt ou PBKDF2, plutôt que des fonctions de hachage génériques (comme MD5 ou SHA-1, aujourd'hui trop rapides à casser et donc inadaptées à cet usage précis). Ces algorithmes sont volontairement lents et gourmands en ressources, ce qui ne pose aucun problème pour une connexion ponctuelle, mais rend une cyberattaque par force beaucoup plus coûteuse à grande échelle.
L'œil expert de Yann, vigile de vos bases de données
“Quand on conçoit un site ou un logiciel, je veille à ce que tous les mots de passe des utilisateurs, administrateurs et super-administrateurs soient conformes aux recommandations de la CNIL. Même si un attaquant réussissait à s'introduire dans la base (improbable), les données d'accès restent impénétrables.” - Yann Bezat, administrateur système Definima
Que faire en cas de fuite de données
Si un service que vous utilisez annonce une fuite de données touchant les mots de passe, la CNIL recommande de :
- Changer immédiatement le mot de passe concerné, ainsi que tout autre compte utilisant le même.
- Activer la double authentification si ce n'était pas déjà fait.
- Rester attentif aux tentatives de phishing qui suivent souvent ce type d'incident, les attaquants profitant de la confusion pour envoyer de faux messages se faisant passer pour le service concerné.
Pour vérifier si l'une de vos adresses e-mail a déjà été exposée lors d'une fuite connue, nous recommandons le site haveibeenpwned.com : il suffit d'y saisir une adresse e-mail pour obtenir la liste des incidents d’attaque dans lesquels elle a été retrouvée, sans que cela nécessite de communiquer le moindre mot de passe.
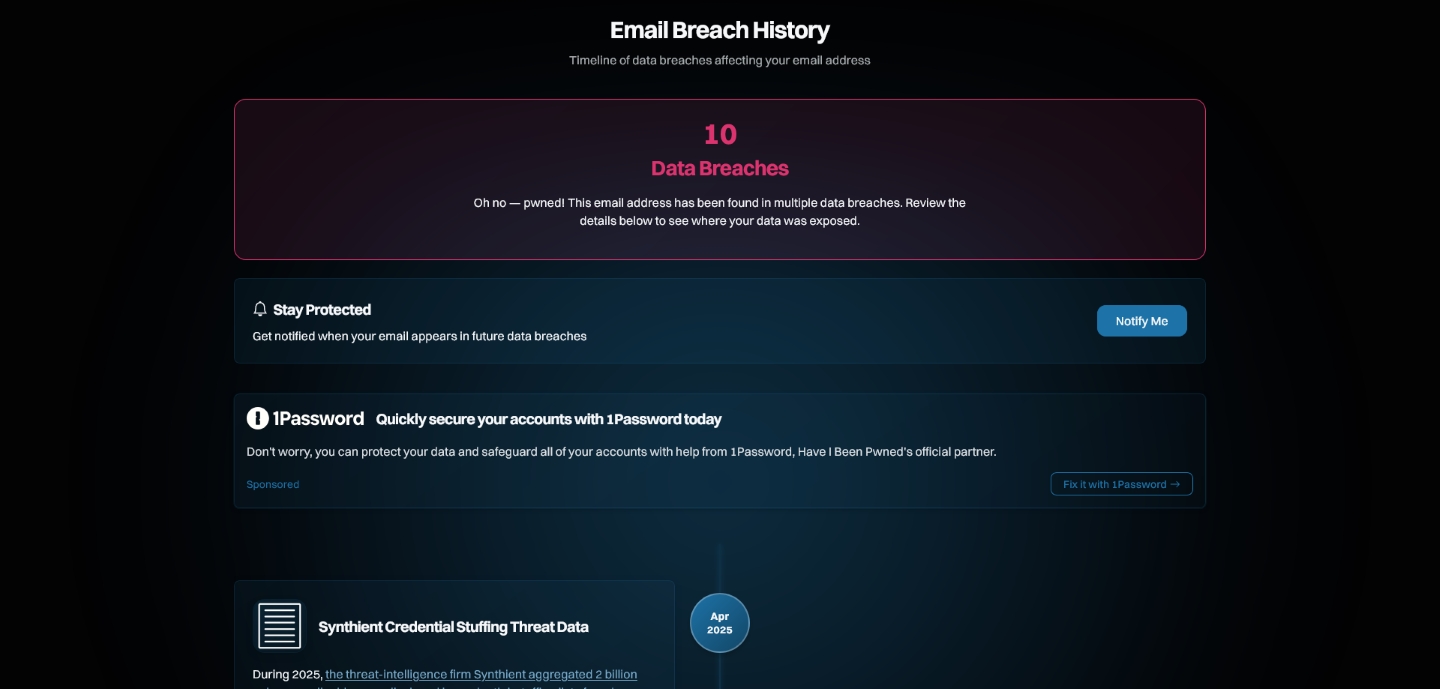
Source : haveibeenpwned